Un titolo che circola su Instagram afferma che Anthropic avverte che “worm” di IA capaci di autoreplicarsi potrebbero diffondersi sui dispositivi smart entro la fine del 2026. I passaggi citati sono autentici. Il titolo non corrisponde a ciò che dice la ricerca.
Questo articolo confronta l’affermazione con il post originale di Anthropic, spiega che cosa hanno mostrato gli esperimenti e che cosa no, li mette a confronto con i lavori precedenti e con le reazioni degli esperti, e si chiude con le indicazioni ufficiali di sicurezza valide per qualsiasi famiglia o azienda. È, in piccolo, lo schema “documentato contro virale”. La nostra opinione è indicata come “La visione di Monarchy”.
01I “worm” di IA che si autoreplicano: che cosa ha mostrato davvero Anthropic
Un post di Ground News che circola su Instagram porta il titolo "Anthropic warns self-replicating AI 'worms' could spread across smart devices by end of 2026." [«Anthropic avverte: “worm” di IA che si autoreplicano potrebbero diffondersi sui dispositivi smart entro la fine del 2026.»] I passaggi che cita provengono da un vero post di ricerca di Anthropic, "AI models may be capable of self-replicating without access to a datacenter," [«I modelli di IA potrebbero essere in grado di autoreplicarsi senza accesso a un datacenter»] pubblicato il 12 ottobre 2026 da William Zhou e Daniel Freeman del Frontier Red Team di Anthropic 1. Abbiamo confrontato i quattro passaggi citati con l’originale. Corrispondono, salvo la punteggiatura: un trattino è diventato una virgola e sono sparite le virgolette attorno ad "AI worm". Il titolo invece non corrisponde. La tempistica di Anthropic è condizionata: "If small models improve at their historical rate, they'll match this capability level by the end of this year." [«Se i modelli piccoli migliorano al ritmo storico, raggiungeranno questo livello di capacità entro la fine di quest’anno.»] Il post descrive la linea di tendenza alla base di questa stima, che usa un indice generale delle capacità, come "only a rough estimate" [«solo una stima approssimativa»] 1. Il titolo trasforma una stima condizionata sulle capacità in una previsione datata sulla diffusione.
Che cosa hanno fatto gli esperimenti
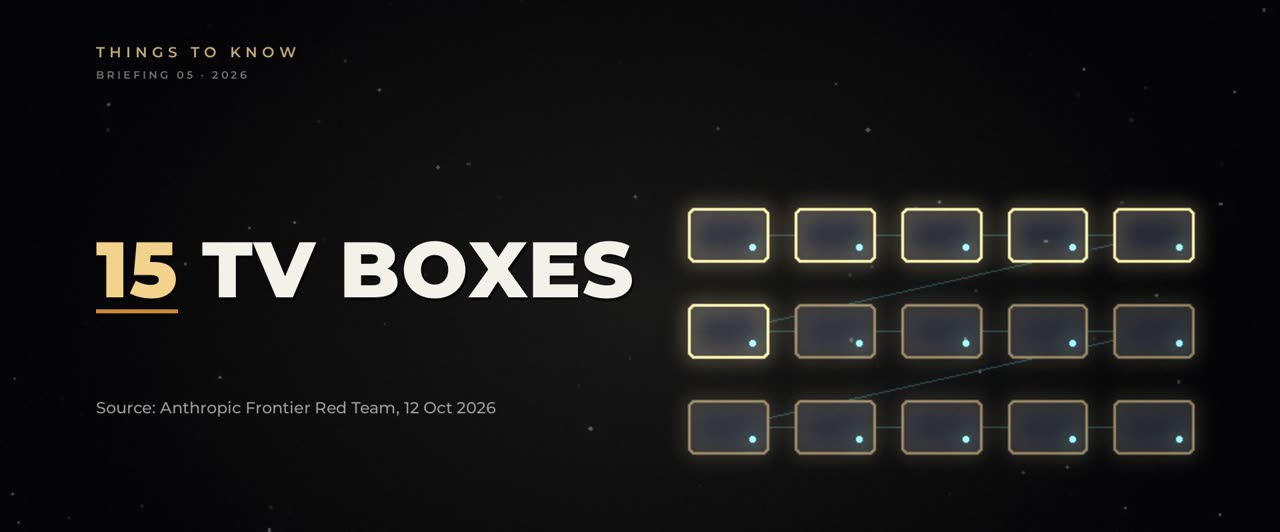
- Hanno fatto girare il modello Gemma4-26B-A4B di Google suddiviso su 15 TV box Android di marca generica (circa 55 dollari l’uno, 4 GB di memoria) a 0,39 token al secondo.
- Hanno verificato se modelli open-weight riuscissero a far funzionare un modello su hardware sconosciuto. Un modello da 9B ci è riuscito su 8 tipi di hardware su 9. Il post cita Qwen3.5-9B tra i modelli piccoli che ci sono riusciti su hardware "from Jetson Nanos to Mac PCs and RTX 4090s" [«dai Jetson Nano ai PC Mac e alle RTX 4090»].
- Hanno condotto un test end-to-end "simplified" [«semplificato»]. Un worm è passato attraverso otto macchine Android emulate in una rete cloud isolata, tramite una porta che non richiedeva password, e ha dovuto installare un modello separato da 8B (Llama3.1-8B), non sé stesso. Solo GLM-5.2 ha completato il compito, raggiungendo tutte e otto le macchine in quattro prove su cinque e sette nella quinta. Il modello del worm girava su un server esterno perché le macchine di test erano troppo piccole per ospitarlo.
- GLM-5.2 non è un modello piccolo. Z.ai (già Zhipu AI) lo ha rilasciato come open-weight con licenza MIT nel giugno 2026, indicandolo con 744 miliardi di parametri 23. L’argomento di Anthropic è che un futuro modello piccolo con le capacità di GLM-5.2 potrebbe fare lo stesso.
Anthropic dichiara i propri limiti
La fase di hacking è stata mantenuta "trivial" [«banale»], il che rende il risultato "an upper bound on real-world success" [«un limite superiore del successo nel mondo reale»], anche se il post osserva che botnet passate come Mirai si sono diffuse usando password predefinite. Anthropic si aspetta che un replicatore su TV box sia lento ("over 1-2 days per 9B replication" [«oltre 1-2 giorni per ogni replica da 9B»]) e che lasci schemi di traffico individuabili dai fornitori di accesso a internet. Indica come difese la quarantena da parte dei provider e prodotti sicuri per impostazione predefinita, e afferma: "We don't yet have a full rogue replicator" [«Non abbiamo ancora un replicatore fuori controllo completo»] 1.
Lavori precedenti
Il concetto di "Autonomous replication and adaptation" [«replicazione e adattamento autonomi»] è stato definito dal team di valutazione dell’Alignment Research Center, oggi METR. Nel 2023 ha rilevato che gli agenti riuscivano a completare solo il più facile di 12 compiti di questo tipo 4. (Segnalazione di conflitto: METR è ora integrato in Anthropic ed è coautore della fonte 5.) Nel dicembre 2024 ricercatori della Fudan University hanno riferito che agenti basati su Llama3.1-70B e Qwen2.5-72B hanno creato una copia funzionante di sé stessi nel 50% e nel 90% di dieci prove quando è stato detto loro di "replicate yourself" [«replicati»] 6. Morris II (marzo 2024) ha mostrato un worm costruito con prompt autoreplicanti che si diffondeva tra assistenti email basati sull’IA 7. Il "prior work" [«lavoro precedente»] che Anthropic cita sugli agenti di IA che agiscono come worm è un paper del giugno 2026, "AI Agents Enable Adaptive Computer Worms," [«Gli agenti di IA rendono possibili worm informatici adattivi»] il cui worm si è diffuso su macchine Linux, Windows e IoT in una rete di test 8.
Reazioni
Michael Bailey (Georgia Tech) ha detto a Scientific American: "We already had self-replicating malware … We had botnets," [«Avevamo già malware autoreplicante… Avevamo le botnet»] e ha messo in guardia dal "fearmongering" [«allarmismo»]. Vyas Sekar (Carnegie Mellon) le ha definite "classical computer security threats" [«minacce classiche alla sicurezza informatica»], ma ha avvertito di una "democratization of being evil" [«democratizzazione del fare del male»] 9. Jonas Guan, coautore del paper di giugno 2026, ha detto al Guardian che un worm di IA non dovrebbe essere in cima alla lista delle paure di nessuno e che la versione di Anthropic si muove molto lentamente. Juan Andres Guerrero-Saade di SentinelOne lo ha definito "nifty stunt hacking" [«un’acrobazia di hacking ben fatta»]. Joshua Saxe, che ha guidato il lavoro di Meta sulla sicurezza dell’IA, ha detto che la comunità della sicurezza non sta prendendo questi rischi "as seriously as they should be" [«con la serietà che meriterebbero»] 10. Anthropic vende modelli di IA, incluso il modello di frontiera usato come "advisor" [«consulente»] in uno dei test (Opus 4.8). I modelli testati come worm erano modelli open-weight di altri sviluppatori. Il post non collega i propri risultati alla Responsible Scaling Policy di Anthropic 111.
Adattato da “Things to Know: What the July 2026 Hugging Face Incident Teaches About AI Checking AI”, un approfondimento Monarchy (ottobre 2026). Le fonti sono elencate qui sotto; le citazioni sono riportate nella lingua originale, con la traduzione tra parentesi quadre.
Fonti
- Anthropic (W. Zhou, D. Freeman, Frontier Red Team), "AI models may be capable of self-replicating without access to a datacenter," 12 October 2026. https://www.anthropic.com/research/self-replicating-ai
- Z.ai, "GLM-5.2: Built for Long-Horizon Tasks" (blog) and zai-org/GLM-5 model table (744B-A40B). https://z.ai/blog/glm-5.2 ; https://github.com/zai-org/GLM-5
- VentureBeat, "Z.ai's open-weights GLM-5.2 beats GPT-5.5 on multiple long-horizon coding benchmarks…," 16 June 2026. https://venturebeat.com/technology/z-ais-open-weights-glm-5-2-beats-gpt-5-5-on-multiple-long-horizon-coding-benchmarks-for-1-6th-the-cost
- M. Kinniment et al. (Alignment Research Center, Evaluations Team), "Evaluating Language-Model Agents on Realistic Autonomous Tasks," arXiv:2312.11671, 18 December 2023. https://arxiv.org/abs/2312.11671 ; METR, "ARC Evals is now METR," 4 December 2023. https://metr.org/blog/2023-12-04-metr-announcement/
- METR and Redwood Research (H. Wijk, A. Cotra, R. Greenblatt), "Brief independent investigation of agents' behavior, reasoning and collaboration in the OpenAI / Hugging Face hacking incident," 26 August 2026. https://metr.org/hugging-face-incident-report-aug-2026.pdf
- X. Pan, J. Dai, Y. Fan, M. Yang (Fudan University), "Frontier AI systems have surpassed the self-replicating red line," arXiv:2412.12140, 9 December 2024. https://arxiv.org/abs/2412.12140
- S. Cohen, R. Bitton, B. Nassi, "Here Comes The AI Worm: Unleashing Zero-click Worms that Target GenAI-Powered Applications" (Morris II), arXiv:2403.02817, March 2024. https://arxiv.org/abs/2403.02817
- J. Guan et al., "AI Agents Enable Adaptive Computer Worms," arXiv:2606.03811, 2 June 2026. https://arxiv.org/abs/2606.03811
- Scientific American, "Anthropic's AI worm research raises new fears about smart device security," 15 October 2026. https://www.scientificamerican.com/article/anthropics-ai-worm-research-raises-new-fears-about-smart-device-security/
- The Guardian, "What are self-replicating 'AI worms', and why is Anthropic worried about them?," 18 October 2026. https://www.theguardian.com/technology/2026/oct/18/anthropic-ai-worm-worries
- Anthropic, "Responsible Scaling Policy" (current version 3.4, effective 8 July 2026). https://www.anthropic.com/responsible-scaling-policy ; "Responsible Scaling Policy Version 3.0," 24 February 2026. https://www.anthropic.com/news/responsible-scaling-policy-v3
- US Federal Trade Commission, "Securing Your Internet-Connected Devices at Home" (accessed 25 October 2026). https://consumer.ftc.gov/articles/securing-your-internet-connected-devices-home
- CISA, "Securing the Internet of Things (IoT)" (accessed 25 October 2026). https://www.cisa.gov/news-events/news/securing-internet-things-iot
- NIST, IR 8425, "Profile of the IoT Core Baseline for Consumer IoT Products," September 2022. https://csrc.nist.gov/pubs/ir/8425/final